
新闻 · 政策 · 全球
Anthropic 的 AI 发现了数千个软件漏洞,修复它们则是另一回事
Anthropic 给其能力极强、尚未发布、专注网络安全的前沿模型起名 Mythos,因为这个词意味着迈入“已知的边界之外”。事实证明,它在挖掘关键软件漏洞方面异常出色。
仅供参考,不构成投资建议。 免责声明

Anthropic 给其能力极强、尚未发布、专注网络安全的前沿模型起名 Mythos,因为这个词意味着迈入“已知的边界之外”。事实证明,它在挖掘关键软件漏洞方面异常出色。该公司把它锁了起来。
开源软件维护者通常不会收到太多抱怨。他们大多在夜晚和周末工作,偶尔处理一下漏洞报告,让代码为数百万不知道他们名字的用户持续运行。
然后,Anthropic 开始把一个 AI 对准他们的代码仓库。
Anthropic 表示,过去几个月里,该公司已向维护互联网基础开源项目的志愿者发送了 1,100 多份漏洞报告。
这些漏洞是真实的。补丁却没能足够快地出现。一些维护者请求 Anthropic 不要再发了。
负责此事的 AI 名为 Claude Mythos Preview,而 Anthropic 并不向公众开放它。上个月,该公司公布了 Project Glasswing 第一个月的成果,这项计划旨在利用 Mythos,在 AI 辅助的攻击变得司空见惯之前,找出并修复关键软件漏洞。Anthropic 及约 50 家合作伙伴在那几周里的发现,足以促使它做出一次不同寻常的披露:该公司称,自己的一款 AI 模型过于危险,不能发布。
“包括 Anthropic 在内,没有任何一家公司开发出足以防止此类模型被滥用的强大保障措施,”Anthropic 在其 Project Glasswing 更新中说。
在 Glasswing 所有合作伙伴及其单独的开源扫描工作中,Anthropic 称 Mythos 发现了 10,000 多个被评为高危或严重级别的漏洞,该公司承认这一总数仍在增长。它现在面临的挑战是,安全行业并不是为处理这种速度的发现而建立的。
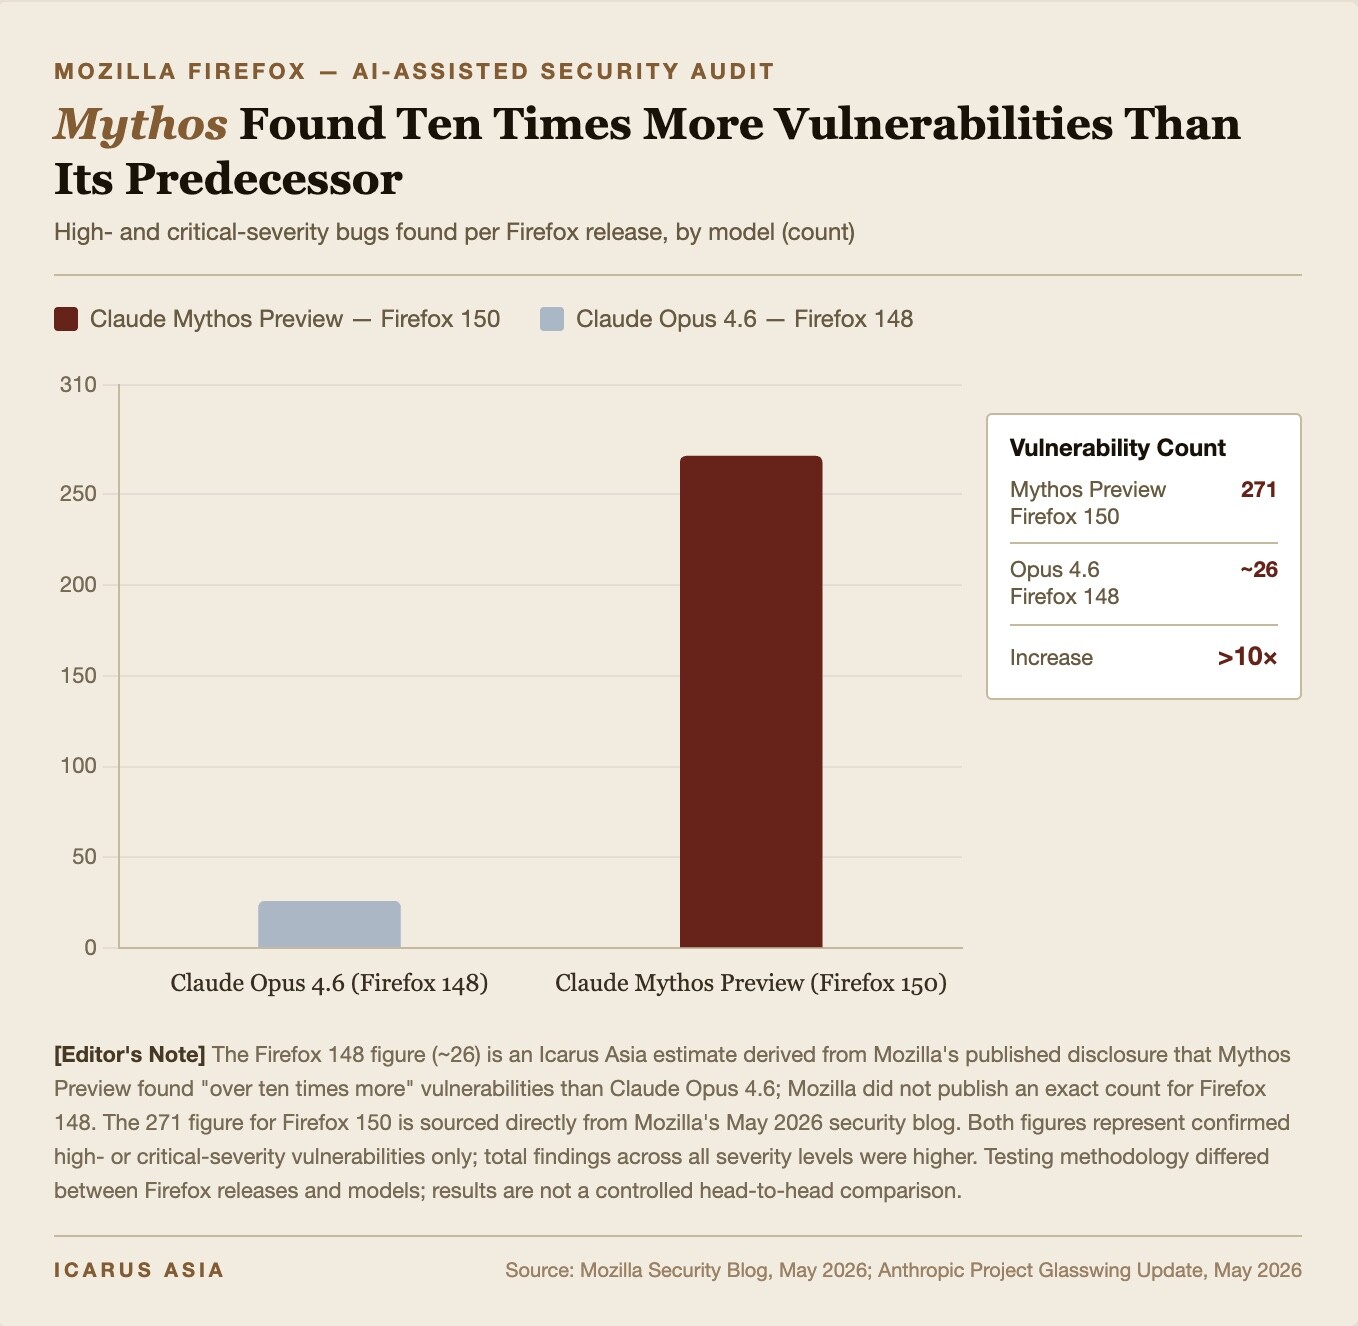
Glasswing 约 50 家合作伙伴之一的 Cloudflare 报告称,在其关键路径系统中发现了 2,000 个漏洞,其中 400 个被评为高危或严重级别。Cloudflare 说,误报率优于人类测试人员。Mozilla 在测试该模型时发现并修复了 Firefox 150 中的 271 个漏洞,是它此前使用 Anthropic 早期公开可用模型 Claude Opus 4.6 在 Firefox 148 中所发现数量的十倍以上。
Mythos 发现的一些漏洞并不只是理论上可被利用。
在 wolfSSL 这个被数十亿台设备使用的开源密码学库中,该模型构造出一个可用的漏洞利用程序,攻击者可借此伪造数字证书,让假冒的银行网站或电子邮件服务在任何普通用户看来都是真的。这个漏洞藏在其开发者以安全性作为卖点的代码中。它已被分配编号 CVE-2026-5194,目前已修补。
在一家 Anthropic 未公布名称的 Glasswing 合作银行,该模型标记并协助阻止了一笔 150 万美元的欺诈性电汇。一名威胁行为者入侵了一位客户的电子邮件账户,并用伪造来电完成这一骗局。Mythos 发现了它。
在一家 Anthropic 未公布名称的 Glasswing 合作银行,该模型标记并协助阻止了一笔 150 万美元的欺诈性电汇。一名威胁行为者入侵了一位客户的电子邮件账户,并用伪造来电完成这一骗局。Mythos 发现了它。
外部测试也印证了类似的结果。
英国的 AI Security Institute 表示,Mythos Preview 是第一个从头到尾完成其两个模拟多步攻击的网络靶场的模型。安全平台 XBOW 称,在其网络漏洞利用基准上,它“相比所有现有模型有显著提升”。两个新的学术基准 ExploitBench 和 ExploitGym 在漏洞利用开发方面把 Mythos 排在第一。Anthropic 的 Frontier Red Team 博客详细介绍了方法。
事实证明,瓶颈并不在于发现漏洞。
几十年来,漏洞发现为黑客和防御者的行动速度设定了一个天然上限。这个上限已不复存在。Palo Alto Networks 在最近一次更新中发布的补丁数量超过其正常数量的五倍。Microsoft 表示其补丁量将“在一段时间内继续增多”。Oracle 修复其各产品漏洞的速度,比以前快了数倍。
开源一侧更难。
Anthropic 用 Mythos Preview 扫描了 1,000 多个项目,在总共 23,019 项发现中,估计识别出 6,202 个高危或严重级别的漏洞。在外部安全公司独立审查的约 1,752 项中,90.6% 被证实为真实漏洞。近三分之二被评为高危或严重级别。平均而言,一个已确认的漏洞需要两周才能修补。一旦漏洞被披露,这两周的窗口对任何人都是敞开的。
“与修复漏洞的难度相比,发现漏洞相对容易,这对网络安全构成了重大挑战,”Anthropic 说。
“与修复漏洞的难度相比,发现漏洞相对容易,这对网络安全构成了重大挑战,”Anthropic 说。
该公司的部分应对办法是分享所学到的东西,但不分享 Mythos 本身。三周前,Anthropic 面向企业客户推出了 Claude Security 公开测试版,由能力较弱但可公开使用的模型 Claude Opus 4.7 驱动。该工具扫描代码库并提出修复建议。三周内,它修补了 2,100 多个漏洞。该公司还向符合条件的企业安全团队发布了其自身和 Glasswing 合作伙伴使用 Mythos Preview 时用到的内部工具:定制技能集、代码库映射框架,以及按可能的攻击面确定目标优先级的威胁模型构建器。
现在,Cyber Verification Program 允许持有资质的渗透测试人员和漏洞研究人员使用 Anthropic 的公开模型开展合法的安全工作,而不会触发滥用保障措施。该公司与 Open Source Security Foundation 的 Alpha-Omega 项目合作,帮助维护者处理不断涌入的报告队列。Cisco 开源了其 Foundry Security Spec,让其他防御者可以使用其内部评估框架。
Glasswing 的漏洞数据现已通过 Anthropic 红队网站上的仪表板公开,该仪表板追踪披露流程的每个阶段:已识别、已分诊、已报告、已修补。图表显示每一步都有陡峭的下降。人手和时间就是在这里耗尽的。
Mythos Preview 本身仍不开放。Anthropic 表示,只有在公司开发出“强大得多的保障措施”之后才会开放普遍访问,但没有给出时间表。该公司还警告说,其他公司无论如何也会推出可比的模型。如果其中一家公司在没有充分保护措施的情况下发布,Glasswing 试图利用的窗口,即防御者相对攻击者占据优势的时期,就会关闭。
接下来,Anthropic 计划把 Glasswing 扩展到更多合作伙伴,包括美国及其盟友的政府。周五,日本财务大臣Satsuki Katayama对记者说,美国财政部长 Scott Bessent 提出,自 5 月 12 日起的两周内向日本政府及其企业提供该模型的使用权限,据日本通讯社 The Jiji Press, Ltd. 报道。
回到开源世界,那些要求 Anthropic 放慢速度的维护者,仍在处理着他们的队列。
作者是 Icarus Asia 的研究与分析主管,Icarus Asia 是一家总部位于香港的风险与咨询公司。
延伸阅读与引文
一手来源 -- Anthropic
Assessing Claude Mythos Preview's Cybersecurity Capabilities — Nicholas Carlini、Newton Cheng、Keane Lucas 等,Anthropic Frontier Red Team,2026 年 4 月 7 日。对 Mythos Preview 在主要操作系统和浏览器上发现零日漏洞、构造漏洞利用程序和自主攻击能力的技术深度解析。
Project Glasswing: One Month Update — Anthropic,2026 年 5 月。50 家合作伙伴及开源扫描的汇总结果;10,000 多个漏洞这一数字的一手来源。
Exploit Evaluation Benchmarks — Anthropic Frontier Red Team,2026 年。ExploitBench 和 ExploitGym 性能评估背后的方法。
Open-Source Vulnerability Disclosure Dashboard — Anthropic,2026 年。已扫描开源代码库的分诊、披露和修补状态的实时追踪器。
Coordinated Vulnerability Disclosure Policy — Anthropic。规范 Glasswing 报告流程的 90 天披露框架。
Claude Security (Public Beta) — Anthropic,2026 年。由 Claude Opus 4.7 驱动的企业代码库扫描工具。
Cyber Verification Program — Anthropic Support,2026 年。允许持有资质的安全专业人员在不受标准滥用保障措施约束的情况下使用 Anthropic 模型的计划。
合作伙伴与外部报告
Cloudflare: Cyber Frontier Models — Cloudflare,2026 年。关于在关键路径系统中发现 2,000 个漏洞的详情。
Mozilla: AI Security Zero-Day Vulnerabilities — Mozilla Security Blog,2026 年 5 月。Firefox 150 中 271 个漏洞的发现。
Behind the Scenes: Hardening Firefox — Mozilla Hacks,2026 年 5 月。
wolfSSL: How Claude Mythos Preview Helped Harden wolfSSL — wolfSSL,2026 年。关于 CVE-2026-5194 和证书伪造漏洞利用的技术叙述。
XBOW: Mythos Offensive Security Evaluation — XBOW,2026 年。
UK AI Security Institute: How Fast Is Autonomous AI Cyber Capability Advancing? — AISI,2026 年。
Palo Alto Networks: Defenders Guide — Frontier AI Impact on Cybersecurity — Palo Alto Networks,2026 年 5 月。
Microsoft MSRC: A Note on Patch Tuesday — Microsoft Security Response Center,2026 年 5 月。
Oracle: Accelerating Vulnerability Detection and Response — Oracle Security Blog,2026 年。
Cisco: Announcing the Foundry Security Spec — Cisco,2026 年。
基准与学术研究
ExploitBench — 衡量 AI 漏洞利用开发能力的独立基准。
ExploitGym — arXiv,2026 年。漏洞利用开发的学术基准;Mythos Preview 排名第一。
生态与治理
Linux Foundation / OpenSSF Alpha-Omega: $12.5M Grant Announcement — OpenSSF,2026 年 3 月。
NIST Cybersecurity Framework — National Institute of Standards and Technology。
NCSC: 10 Steps to Cyber Security — UK National Cyber Security Centre。
经典
The Poetics of Aristotle — Aristotle(约公元前 335 年),S. H. Butcher 译。Project Gutenberg,公有领域。西方关于模仿、叙事结构和讲故事机制的奠基性文本。
Mythos: The Greek Myths Reimagined — Stephen Fry。Chronicle Books,2019 年。对希腊神话的现代重述,也是 Anthropic 为其迄今能力最强的模型所选名称的出处。(编者按:Anthropic 以 Fry 花了一整本书重新演绎的那套神话来命名一个模型,而这个模型如今正在找出运行现代世界的软件中的安全漏洞。)
读者评论
使用领英账号验证身份后即可发表评论。评论公开显示您的领英姓名和头像。请保持礼貌。